Domain reise-informationen.de kaufen?
Wir ziehen mit dem Projekt
reise-informationen.de um.
Sind Sie am Kauf der Domain
reise-informationen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reise-informationen.de kaufen?
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
Ähnliche Suchbegriffe für Iptables
Top-Angebote
Produkte zum Begriff Iptables:
-
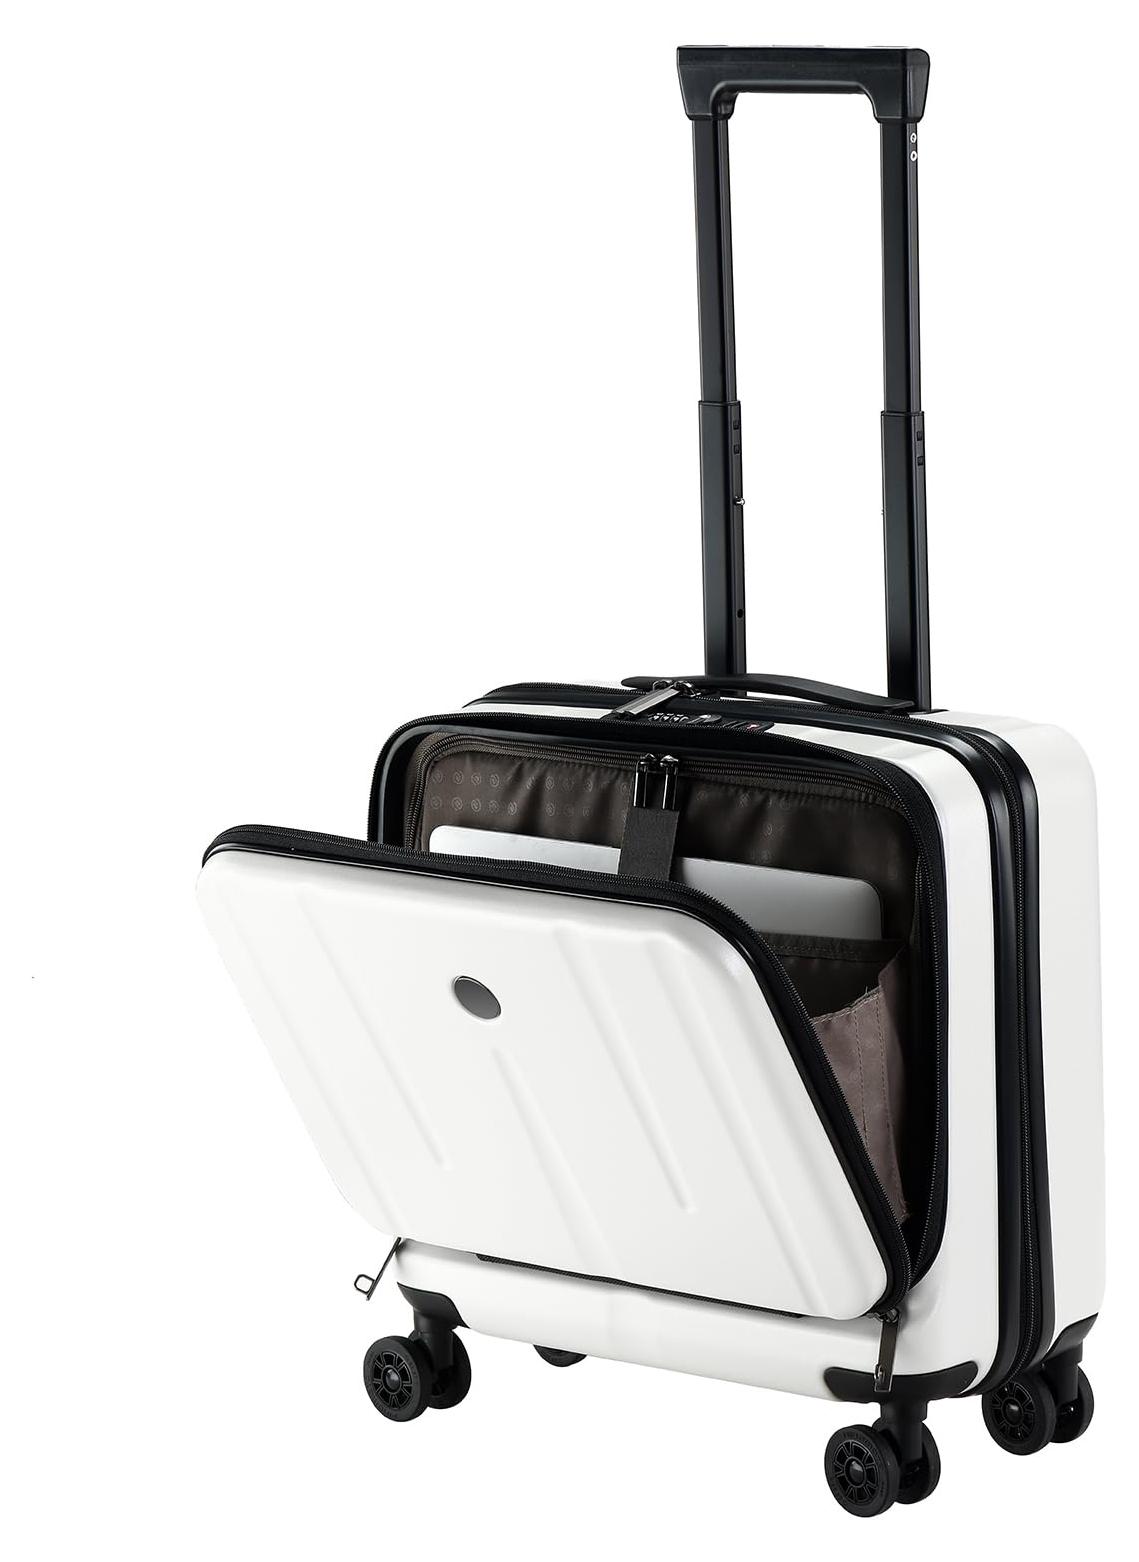
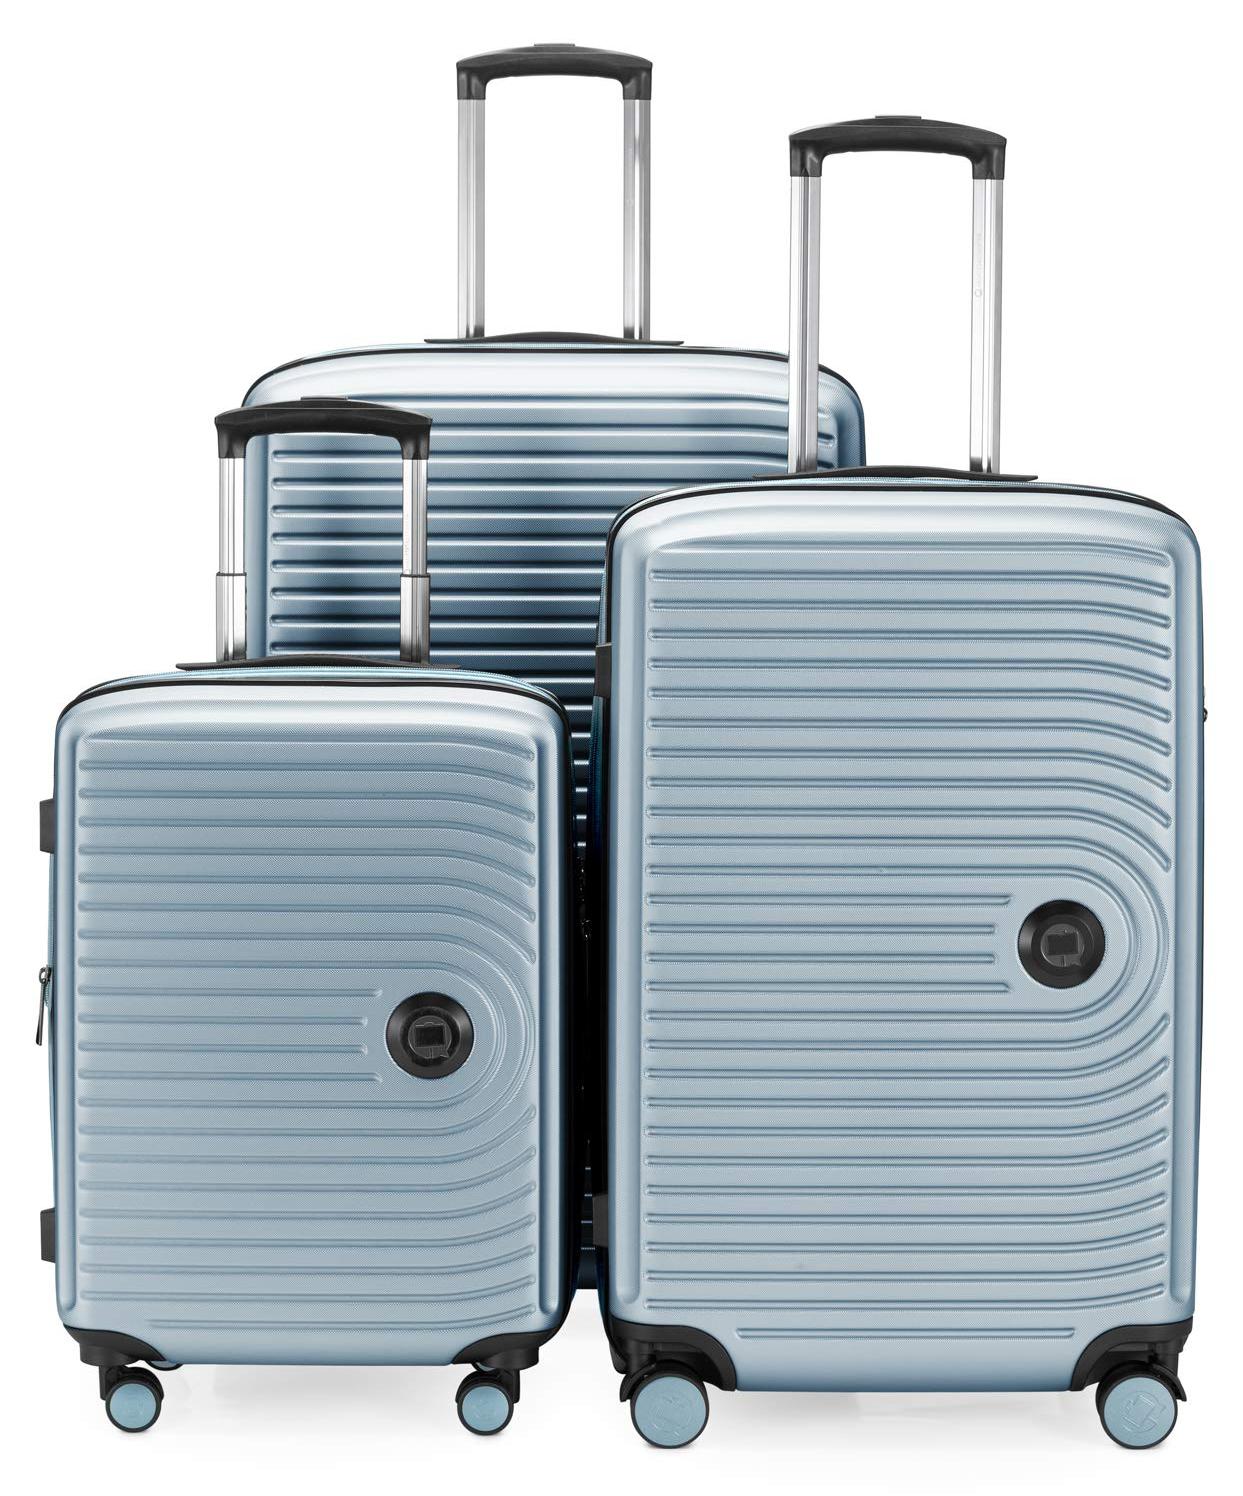
Reisekoffer Trolley Koffer - Mittelgroß - 68 cm - Für Reise und UrlaubDieser Reisekoffer mit 68 cm Länge eignet sich für Urlaubsreisen und Städtereisen. Der mittelgroße Trolley bietet genug Platz für mehrere Tage unterwegs.Größe mittelgroß, Länge 68 cmVerwendungDer Koffer eignet sich für Reisen von mehreren Tagen. Achten Sie beim Packen auf das zulässige Gewicht Ihrer Fluggesellschaft.Lieferumfang1 Reisekoffer371,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
Wie kann man einen unabhängigen Urlaub planen, ohne auf Reiseveranstalter angewiesen zu sein? Welche Alternativen gibt es, um individuelle Reiseerlebnisse zu ermöglichen?
Man kann einen unabhängigen Urlaub planen, indem man Unterkünfte, Transportmittel und Aktivitäten selbst bucht. Alternativen sind z.B. die Nutzung von Online-Plattformen zur Buchung von Unterkünften, die Planung von individuellen Ausflügen und die Recherche von lokalen Geheimtipps. Durch die eigene Organisation kann man flexibler reisen und authentische Erlebnisse abseits des Massentourismus genießen. **
Top-Angebote
Produkte zum Begriff Iptables:
-
Reisekoffer für Reisen und Urlaub, ABS-Kunststoff, PolyesterVorteileFür Reisen aller Art: Der Koffer eignet sich für Kurztrips und lange Urlaube.Stabiles Material: Das Gehäuse besteht aus strapazierfähigem Material.Leichtes Manövrieren: Ergonomischer Griff und leichtgängige Rollen erleichtern den Transport.Übersichtliche Organisation: Der Innenraum bietet Fächer für Kleidung und Zubehör.Sicherer Verschluss: Ein Schlosssystem hält den Inhalt geschlossen.ProduktdetailsMaterial: ABS-Kunststoff, PolyesterAusziehbarer TeleskopgriffLeichtgängige RollenFächer im InnenraumSchlosssystem447,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
-
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
Ähnliche Suchbegriffe für Iptables
-
Reisekoffer Trolley Koffer - Mittelgroß - 68 cm - Für Reise und UrlaubDieser Reisekoffer mit 68 cm Länge eignet sich für Urlaubsreisen und Städtereisen. Der mittelgroße Trolley bietet genug Platz für mehrere Tage unterwegs.Größe mittelgroß, Länge 68 cmVerwendungDer Koffer eignet sich für Reisen von mehreren Tagen. Achten Sie beim Packen auf das zulässige Gewicht Ihrer Fluggesellschaft.Lieferumfang1 Reisekoffer371,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
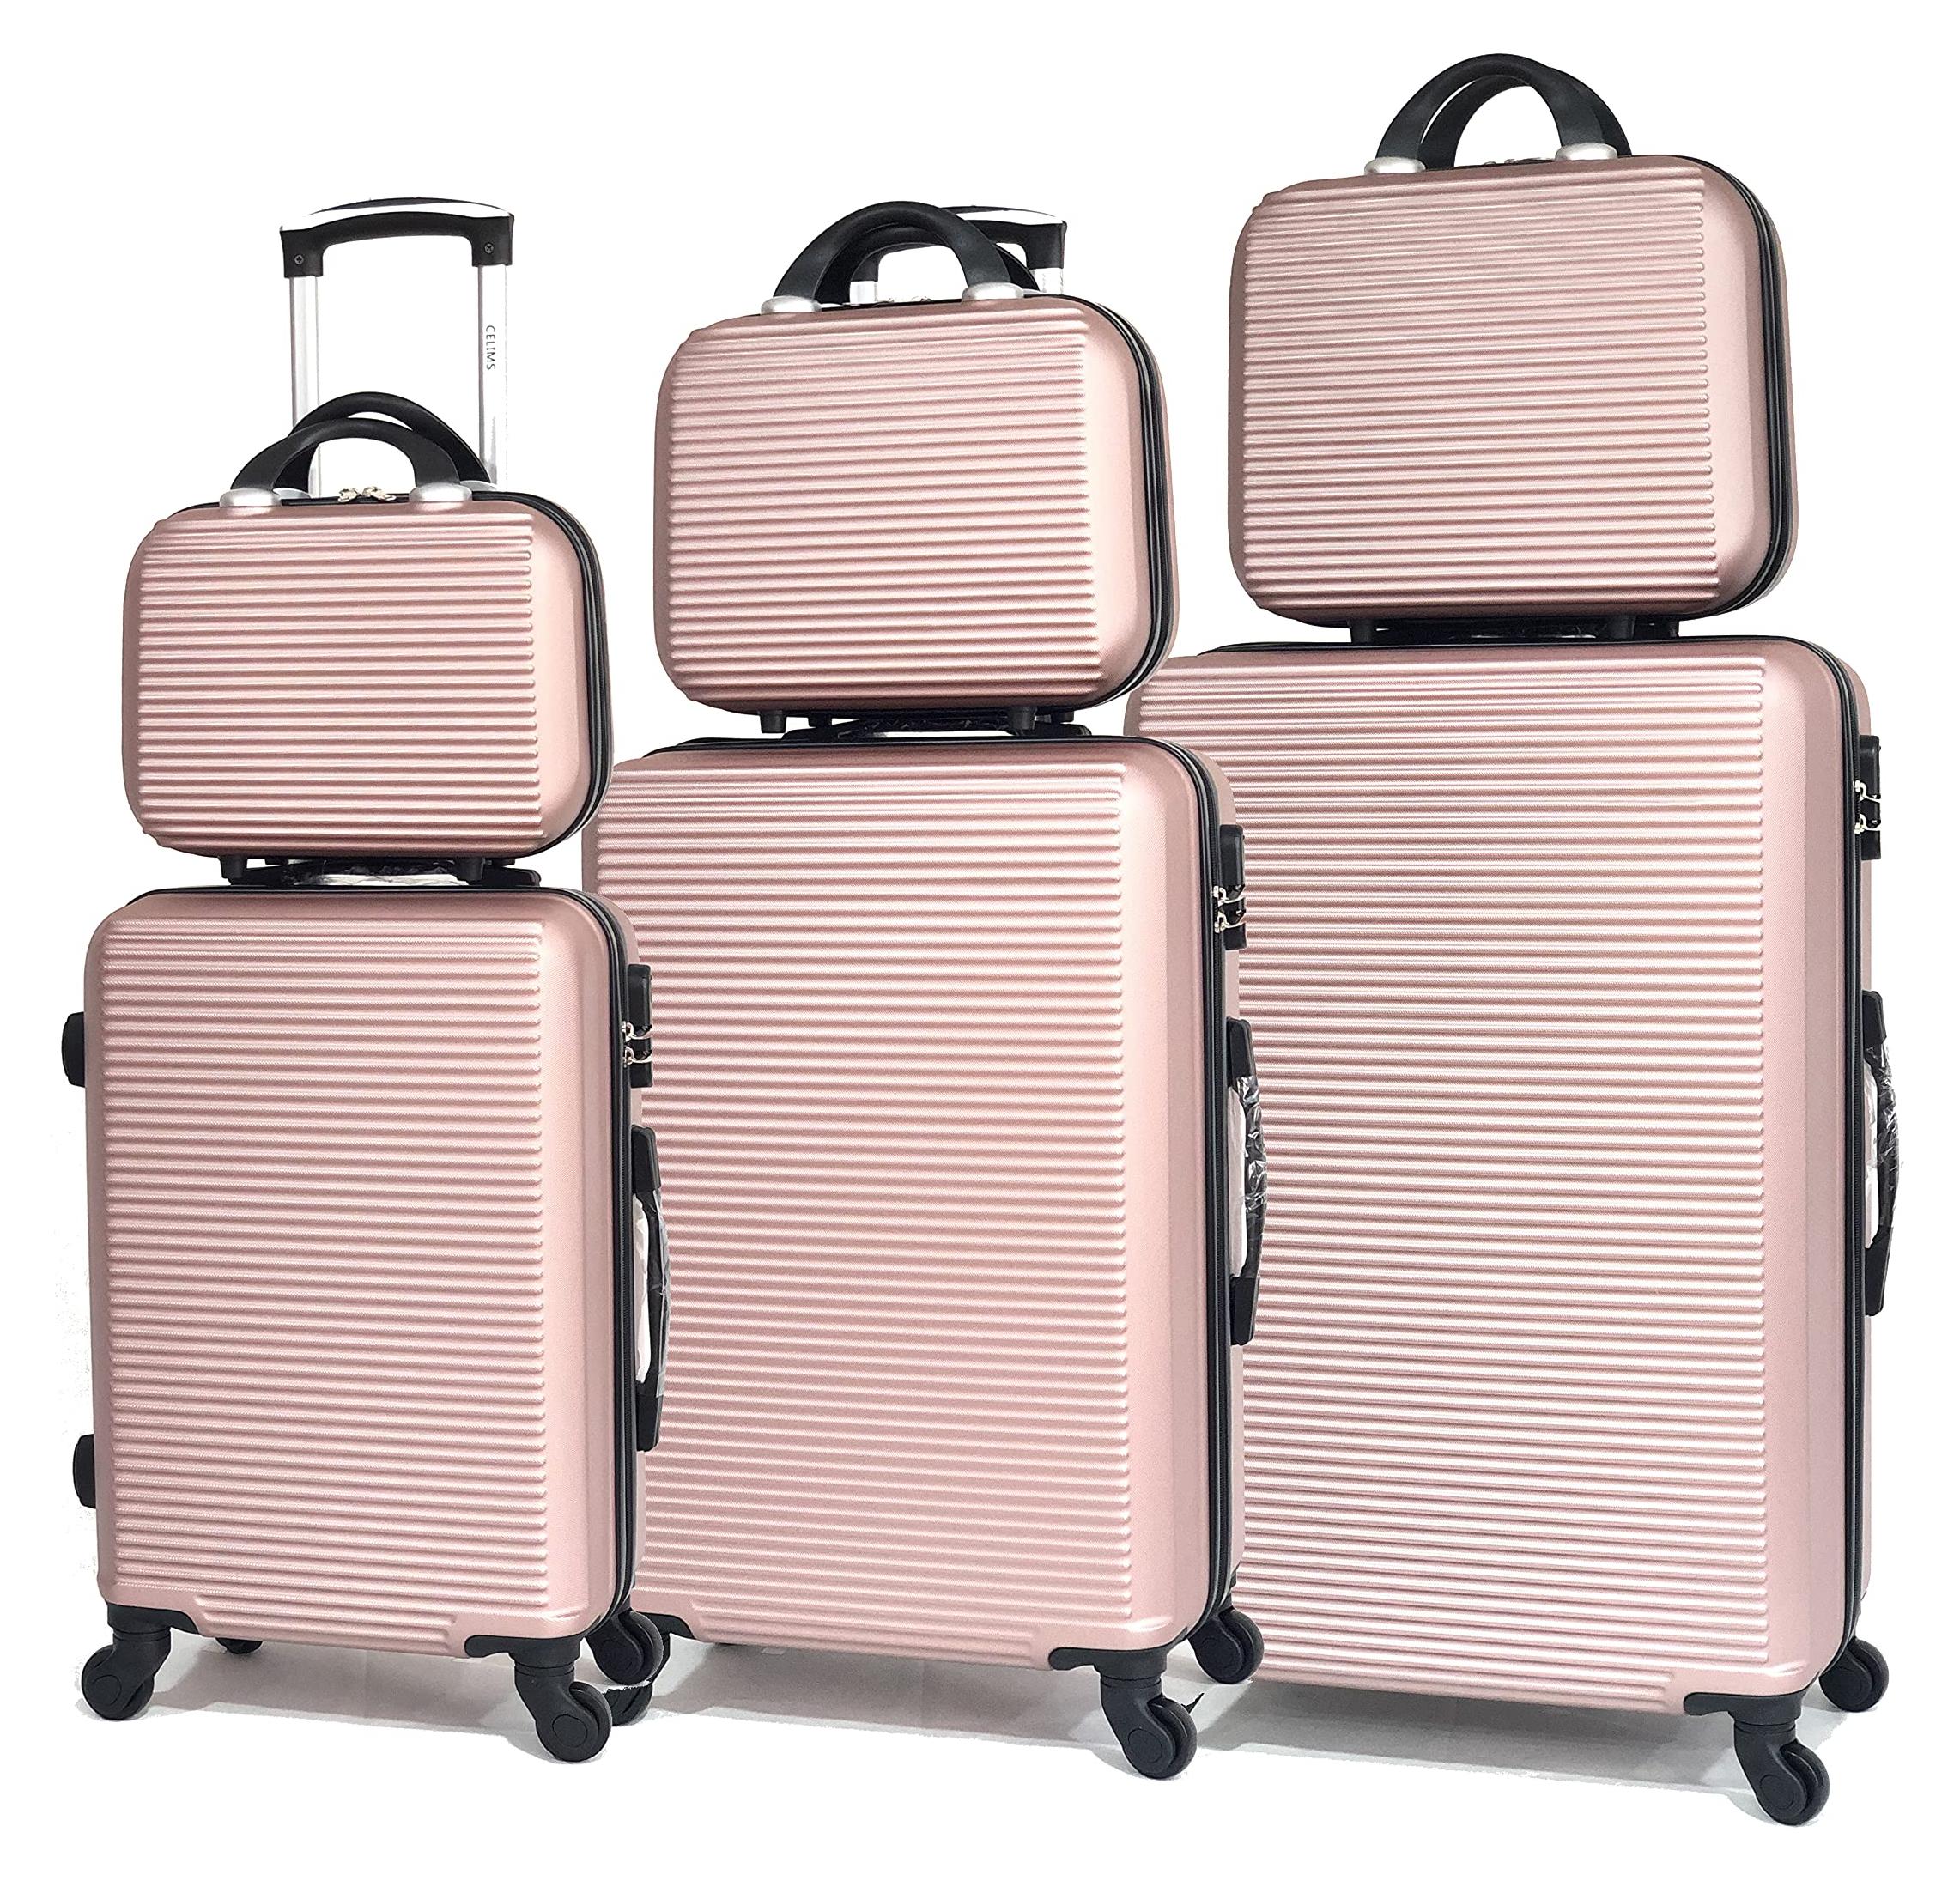
Koffer, Trolley, Reisekoffer, Handgepäckkoffer - Linea Premium - Hartschalenkoffer - Für Reisen und UrlaubDieser Linea Premium Koffer ist ein Hartschalen-Trolley für Reisen und Urlaub. Der Reisekoffer mit vier Rollen lässt sich leicht ziehen und kann als Handgepäck in vielen Flugzeugen mitgenommen werden.Hartschalen-KonstruktionTrolley mit RollenGeeignet als HandgepäckAnwendungVerwenden Sie den Koffer als Trolley für kurze oder lange Reisen. Die harte Außenhülle schützt Ihre Gegenstände während des Transports.426,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
-
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
-
Wie kann man einen unabhängigen Urlaub planen, ohne auf Reiseveranstalter angewiesen zu sein? Welche Alternativen gibt es, um individuelle Reiseerlebnisse zu ermöglichen?
Man kann einen unabhängigen Urlaub planen, indem man Unterkünfte, Transportmittel und Aktivitäten selbst bucht. Alternativen sind z.B. die Nutzung von Online-Plattformen zur Buchung von Unterkünften, die Planung von individuellen Ausflügen und die Recherche von lokalen Geheimtipps. Durch die eigene Organisation kann man flexibler reisen und authentische Erlebnisse abseits des Massentourismus genießen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.